Vercel-მა მომხმარებელთა ანგარიშების დაცვის ახალი მექანიზმი დანერგა
უსაფრთხოების ახალი სტანდარტი Vercel-ისთვის
ვებ-განვითარების პოპულარული პლატფორმა Vercel-ი უსაფრთხოების ახალ ფენას ნერგავს, რომელიც მიზნად ისახავს ე.წ. „სესიის ქუქი-ფაილების“ (session cookies) მოპარვის შედეგად განხორციელებული კიბერშეტევების თავიდან აცილებას. კომპანიის ტექნიკური დირექტორის, Malte Ubl-ის განცხადებით, პლატფორმაზე Device Bound Session Credentials (DBSC) ტექნოლოგია ეტაპობრივად იწყებს მუშაობას.
DBSC-ის ძირითადი პრინციპი იმაში მდგომარეობს, რომ მომხმარებლის შესვლის სესია მკაცრად უკავშირდება კონკრეტულ მოწყობილობას. ეს ხდება მოწყობილობის TPM (Trusted Platform Module) ჩიპში შენახული პირადი გასაღების მეშვეობით. ეს ჩიპი იმავე ტექნოლოგიას ეფუძნება, რომელსაც ლეპტოპები და სმარტფონები ბიომეტრიული მონაცემების, მაგალითად, თითის ანაბეჭდის დასაცავად იყენებენ. შედეგად, მაშინაც კი, თუ ჰაკერები მომხმარებლის სესიის ქუქი-ფაილს მოიპარავენ, მის გამოყენებას სხვა მოწყობილობაზე ვეღარ შეძლებენ, რადგან მათ არ გააჩნიათ მოწყობილობასთან მიბმული უნიკალური კრიპტოგრაფიული გასაღები.
დამატებითი დაცვა დეველოპერებისთვის
Vercel-ის მიერ დანერგილი ეს სიახლე ავსებს Chrome-ის „App-Bound Encryption“ ფუნქციას, რაც ერთობლივად მნიშვნელოვნად ართულებს მავნე პროგრამების (infostealers) მიერ ბრაუზერის მონაცემების მოპარვას. ამ ეტაპზე DBSC ფუნქცია ხელმისაწვდომია Chrome-ის ბრაუზერში, როგორც macOS, ისე Windows ოპერაციული სისტემებისთვის. პარალელურად, Vercel-ი ნერგავს DPoP (Demonstrating Proof-of-Possession) პროტოკოლს Vercel CLI-ისთვის, რაც დეველოპერების სამუშაო ინსტრუმენტებს კიდევ უფრო მეტად დაიცავს.
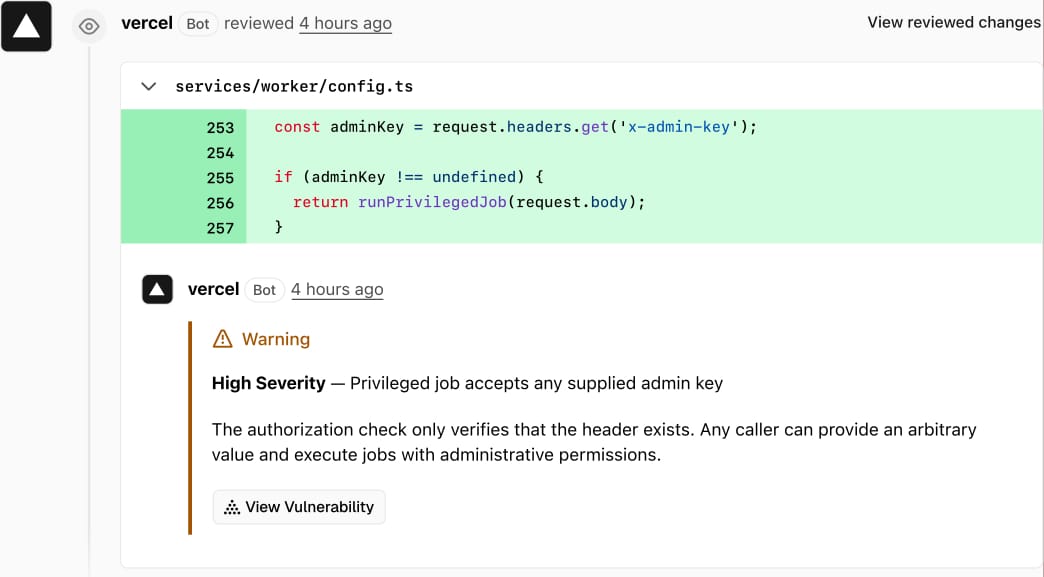
გარდა ამისა, კომპანიამ საჯარო ბეტა რეჟიმში გაუშვა Security Review ფუნქცია, რომელიც Pro და Enterprise მომხმარებლებისთვისაა განკუთვნილი. Vercel Agent-ი ყოველი ახალი კოდის GitHub-ზე ატვირთვისას ავტომატურად სკანირებს მას, ეძებს ავტორიზაციის ხარვეზებს ან შემთხვევით გასაჯაროებულ საიდუმლო გასაღებებს. სისტემას დამოუკიდებლად შეუძლია შემოგვთავაზოს შესწორებები, რაც მნიშვნელოვნად ამცირებს ადამიანური შეცდომის რისკს.
რატომ არის ეს მნიშვნელოვანი?
Vercel-ი გასულ წელს უსაფრთხოების ინციდენტის სამიზნე გახდა, როდესაც თავდამსხმელებმა კომპანიის თანამშრომლის Google Workspace ანგარიშზე წვდომის მოპოვებით პლატფორმის შიდა სისტემებთან და გარემოს ცვლადებთან (environment variables) მიიღეს წვდომა. მსგავსი კიბერშეტევები სულ უფრო ხშირია, განსაკუთრებით დეველოპერულ პლატფორმებზე, სადაც წვდომა კოდსა და სერვერებზე უაღრესად კრიტიკულია.
ქართველი დეველოპერებისთვის, რომლებიც აქტიურად იყენებენ Vercel-ს ვებ-აპლიკაციების გასაშვებად, ეს სიახლეები დამატებითი სიმშვიდის გარანტიაა. მიუხედავად იმისა, რომ ჰაკერული დაჯგუფებები მუდმივად ეძებენ გზებს დეველოპერების სესიების მოსაპარად, მოწყობილობასთან მიბმული ავთენტიფიკაცია ამ ტიპის თავდასხმებს პრაქტიკულად უსარგებლოს ხდის. რეკომენდებულია, რომ მომხმარებლებმა თვალი ადევნონ პლატფორმის განახლებებს და დარწმუნდნენ, რომ მათი ბრაუზერები და გარემო დაცულია ამ თანამედროვე სტანდარტებით.