Synology-ს მომხმარებელი Ransomware-ის მსხვერპლი გახდა
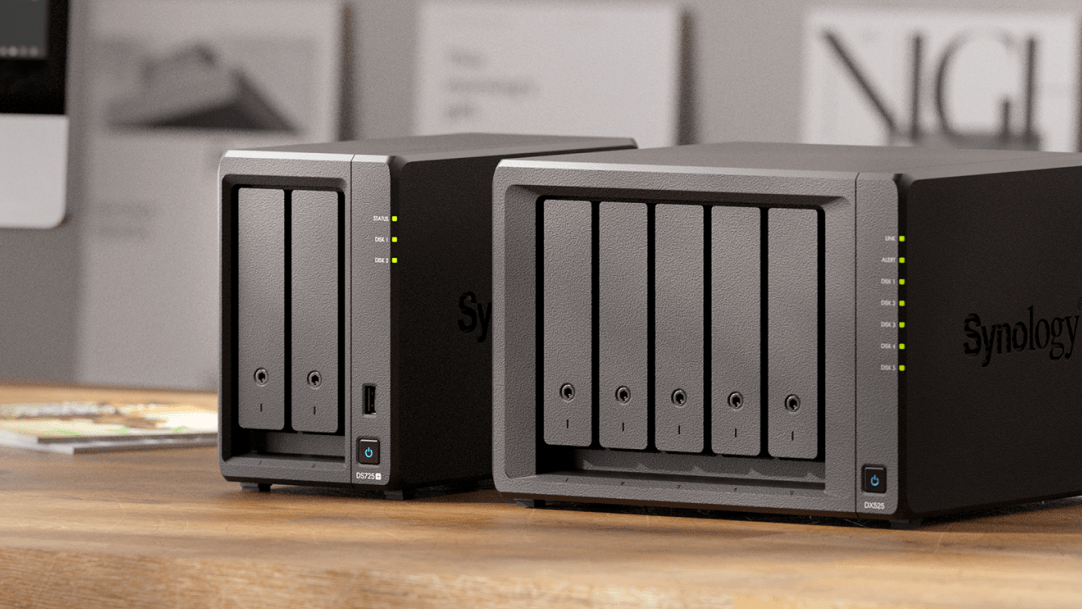
ბოლო დროს ტექნოლოგიურ სამყაროში სულ უფრო ხშირად გვესმის კიბერშეტევების შესახებ, თუმცა განსაკუთრებით საყურადღებოა შემთხვევები, როდესაც გამოცდილი ტექნიკური სპეციალისტებიც კი უშვებენ კრიტიკულ შეცდომებს. ერთ-ერთმა მომხმარებელმა, რომელიც საკუთარ თავს ტექნოლოგიურ ენთუზიასტად მიიჩნევს, Reddit-ზე გააზიარა საკუთარი მწარე გამოცდილება: მისი Synology DS918+ ქსელური საცავი (NAS) Ransomware-ის (გამოსასყიდი პროგრამა) მსხვერპლი გახდა. მიუხედავად იმისა, რომ მომხმარებელმა მონაცემების დაკარგვა თავიდან აიცილა, ინციდენტი კარგ გაკვეთილად იქცა ყველასთვის, ვინც სახლის ან ოფისის სერვერებს იყენებს.
რა გახდა შეტევის მიზეზი?
გამოძიებამ, რომელიც დაზარალებულმა საკუთარი ძალებით ჩაატარა, აჩვენა, რომ შეტევა განხორციელდა CVE-2024-10441 მოწყვლადობის გამოყენებით. ეს დისტანციური კოდის შესრულების (RCE) ხარვეზი უკვე წელიწადნახევარია ცნობილია, თუმცა მომხმარებელს თავისი მოწყობილობა განახლებული არ ჰქონდა. შეტევის ორი მთავარი მიზეზი გამოიკვეთა: მოწყობილობის ვებ-ინტერფეისი პირდაპირ იყო გამოტანილი ინტერნეტში და საოპერაციო სისტემა DSM-ი (DiskStation Manager) დაახლოებით 18 თვით იყო ჩამორჩენილი უსაფრთხოების უახლეს პატჩებს.
სისტემური პრობლემები და მომხმარებლის პასუხისმგებლობა
მნიშვნელოვანია აღინიშნოს, რომ Synology-ს მოწყობილობების განახლების სისტემა გარკვეულწილად დამაბნეველია. როგორც მომხმარებელთა ნაწილი აღნიშნავს, მოწყობილობის ინტერფეისი ხშირად იტყობინება, რომ სისტემა „განახლებულია“, მაშინაც კი, როდესაც კრიტიკული უსაფრთხოების პატჩები ხელით უნდა დაინსტალირდეს. უფრო მეტიც, ცალკეულ პაკეტებს, როგორიცაა PHP-ის დაუცველობის გამოსასწორებელი ფაილები, ცალკე განახლება სჭირდება, რასაც ბევრი მომხმარებელი უბრალოდ ვერ ამჩნევს. კომპანიას ასევე აკრიტიკებენ იმის გამო, რომ არ გააჩნია პირდაპირი არხი მომხმარებლებისთვის კრიტიკული საფრთხეების შესახებ შეტყობინების გასაგზავნად, მაგალითად, ელექტრონული ფოსტის მეშვეობით.
როგორ დავიცვათ თავი?
ეს შემთხვევა კიდევ ერთხელ შეგვახსენებს, რომ ქსელური მოწყობილობების ინტერნეტში პირდაპირ „გამოფენა“ უდიდესი რისკია. უსაფრთხოების ექსპერტები გვირჩევენ, რომ მსგავსი საცავები ყოველთვის დაცული იყოს VPN-ის (ვირტუალური კერძო ქსელი) ან SSH-გვირაბის მეშვეობით. ისეთი ხელსაწყოები, როგორიცაა Tailscale, საშუალებას გვაძლევს, მარტივად და უსაფრთხოდ მივწვდეთ ჩვენს მონაცემებს დისტანციურად, ინტერნეტისთვის მათი პირდაპირი წვდომის მიცემის გარეშე.
საბედნიეროდ, დაზარალებულმა გამოიყენა „3-2-1“ სარეზერვო ასლების სტრატეგია (სამი ასლი, ორ სხვადასხვა მედიაზე, ერთი ასლი ოფსით-ლოკაციაზე), რამაც მონაცემების სრული აღდგენის საშუალება მისცა. ქართველი მომხმარებლებისთვის, რომლებიც აქტიურად იყენებენ Synology-ს ან სხვა მსგავს გადაწყვეტილებებს, ეს შემთხვევა არის შეხსენება, რომ სისტემის ავტომატურ განახლებებზე დაყრდნობა საკმარისი არ არის. აუცილებელია რეგულარულად შეამოწმოთ უსაფრთხოების ბიულეტენები და დარწმუნდეთ, რომ თქვენი მოწყობილობა არ არის ღია საჯარო ინტერნეტისთვის.