ScreenConnect-ის მომხმარებლები კიბერშეტევის სამიზნეში არიან
დისტანციური წვდომისა და მართვის პლატფორმა ScreenConnect-ი აქტიური კიბერშეტევების სამიზნე გახდა. თავდამსხმელები იყენებენ პლატფორმის ლეგიტიმურ ფუნქციებს, რათა მართვად სერვისების პროვაიდერების (MSP) ქსელებში შეაღწიონ და საბოლოო მომხმარებლების მოწყობილობებზე არასანქცირებული წვდომა მოიპოვონ. ამჟამინდელი მონაცემებით, დაზარალებულია ათობით ორგანიზაცია და ასობით სამუშაო სადგური.
შეტევის მექანიზმი და მასშტაბი
კვლევითი კომპანიის მიერ გავრცელებული ინფორმაციით, ჰაკერები ScreenConnect-ის „Run Command“ ფუნქციას ბოროტად იყენებენ. ამ გზით ისინი სამიზნე მოწყობილობებზე აინსტალირებენ დისტანციური წვდომის მავნე კლიენტებს, რაც მათ საშუალებას აძლევს, მართონ კომპიუტერები MSP-ის ლეგიტიმური სისტემების გვერდის ავლით. განსაკუთრებით საგანგაშოა ის ფაქტი, რომ თავდამსხმელები ცდილობენ დააინფიცირონ თავად ტექნიკოსების სამუშაო სადგურები იმ მომენტში, როდესაც ისინი დაინფიცირებულ მოწყობილობას უკავშირდებიან.
ConnectWise-მა, ScreenConnect-ის მწარმოებელმა კომპანიამ, უკვე მიიღო პრევენციული ზომები. გამოძიების ფარგლებში, მათ დაახლოებით 400 პარტნიორულ გარემოში გათიშეს ხუთი დამოუკიდებელი, მესამე მხარის გაფართოება (extensions). კომპანიის ვარაუდით, სწორედ ამ გაფართოებების მეშვეობით ხდებოდა მავნე პროგრამული უზრუნველყოფის გავრცელება. თუმცა, ConnectWise ხაზს უსვამს, რომ ეს ზომა მხოლოდ პრევენციულია და არ ნიშნავს იმას, რომ უკვე დაინფიცირებული სისტემები ავტომატურად გაიწმინდა.
რა უნდა გააკეთონ კომპანიებმა
სიტუაციის სირთულიდან გამომდინარე, ექსპერტები MSP-ებს მოუწოდებენ, დაუყოვნებლივ გადაამოწმონ თავიანთი სისტემები. რეკომენდებულია აუთენტიფიკაციის ჟურნალების, გაფართოებების ინსტალაციის ისტორიისა და ადმინისტრაციული აქტივობის დეტალური შესწავლა. ასევე, რეკომენდებულია „Run Command“-ის ისტორიის შემოწმება, რათა გამოვლინდეს საეჭვო ბრძანებები, რომლებიც შესაძლოა თავდამსხმელებმა დატოვეს.
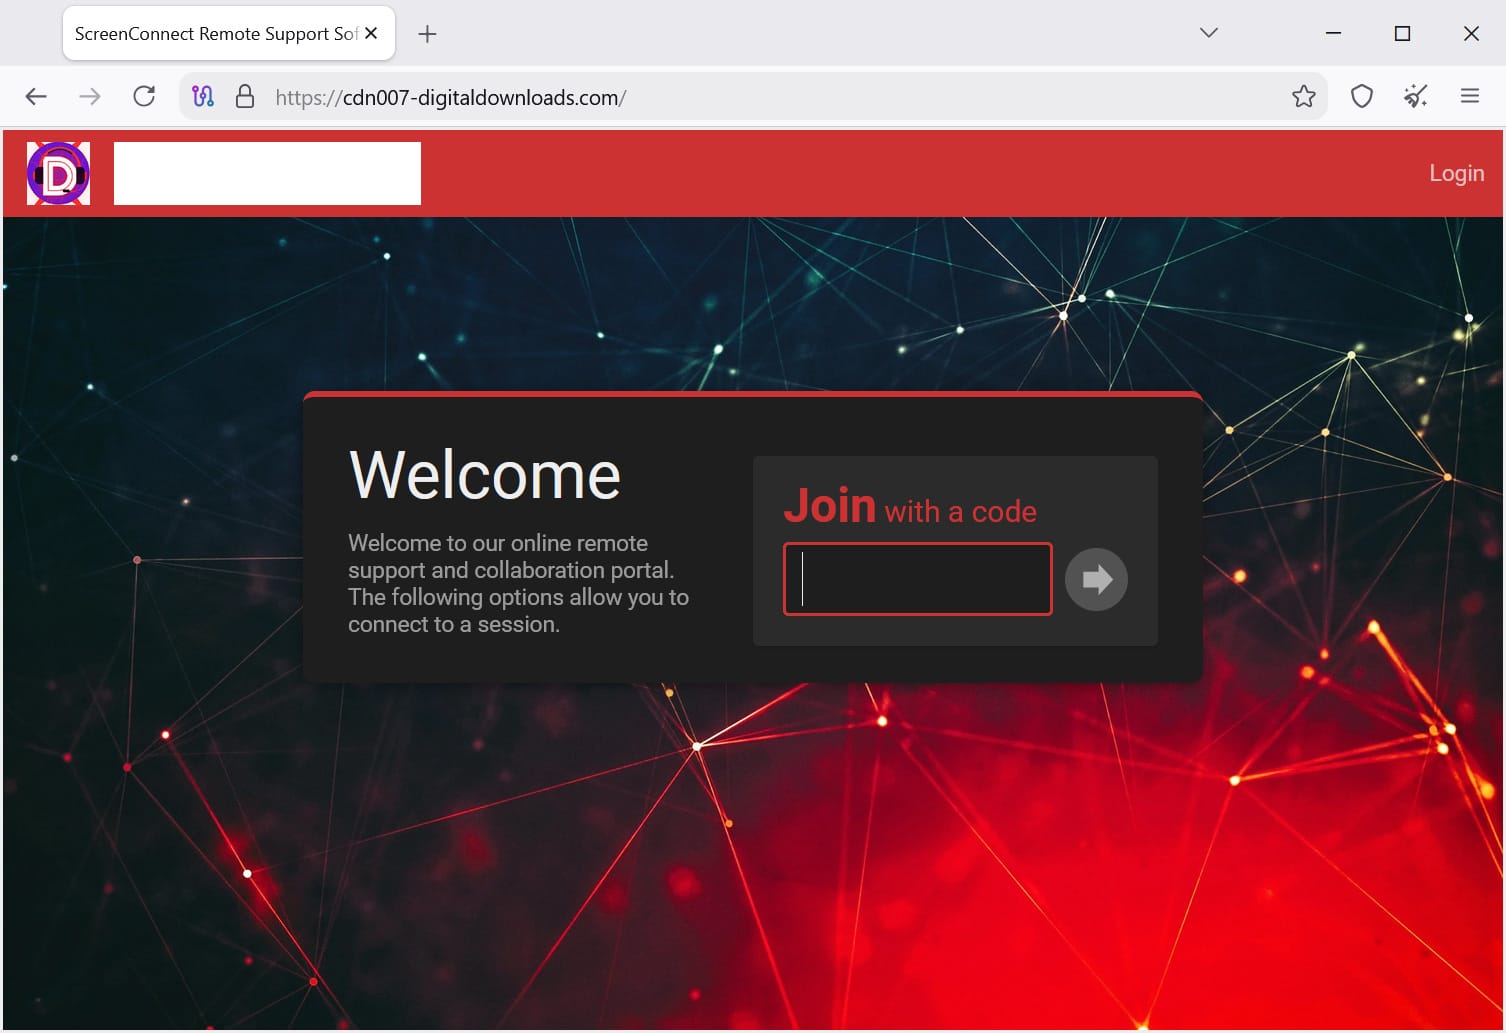
მნიშვნელოვანია, რომ ტექნიკოსებმა თავი შეიკავონ ეჭვმიტანილ მოწყობილობებთან ინტერაქტიული სესიების დაწყებისგან. ნაცვლად ამისა, უსაფრთხოების სპეციალისტები გვირჩევენ დამოუკიდებელი უსაფრთხოების ინსტრუმენტების გამოყენებას პრობლემის გამოსავლენად. აღსანიშნავია, რომ ConnectWise-ის ღრუბლოვანი სერვისების მომხმარებლებისთვის გაფართოებები უკვე გათიშულია, თუმცა ლოკალურ (on-premises) სერვერებზე მომუშავე კომპანიებმა ეს ნაბიჯი ხელით უნდა განახორციელონ.
სამომავლო საფრთხეები
მიუხედავად იმისა, რომ თავდასხმის ზუსტი საწყისი წერტილი ჯერ კიდევ დაუდგენელია, არსებობს ეჭვი, რომ ჰაკერები იყენებენ მოპარულ წვდომის მონაცემებს. ასევე, არსებობს ვარაუდი, რომ მსგავსი თავდასხმები უფრო ადრეც ხორციელდებოდა, რაზეც მიუთითებს თავდამსხმელების მიერ გამოყენებული თანმიმდევრული იდენტიფიკატორები. მიმდინარე წლის ივლისში დაფიქსირებული მავნე სკრიპტები, რომლებიც ScreenConnect-ის კლიენტებს იყენებდნენ, მიანიშნებს, რომ კამპანია შესაძლოა თვეების განმავლობაში მზადდებოდა.
საქართველოში მოქმედი IT კომპანიებისთვის და MSP-ებისთვის ეს შემთხვევა კიდევ ერთი შეხსენებაა, რომ დისტანციური მართვის ინსტრუმენტების უსაფრთხოება კრიტიკულად მნიშვნელოვანია. რეკომენდებულია მრავალფაქტორიანი აუთენტიფიკაციის (MFA) გაძლიერება და მესამე მხარის მიერ შემუშავებული გაფართოებების გამოყენების მინიმუმამდე დაყვანა, რადგან ისინი ხშირად ხდებიან ჰაკერების თავდასხმის ვექტორები.