საერთაშორისო გაფრთხილება: ჰაკერები სამაცივრე სისტემებს ესხმიან თავს
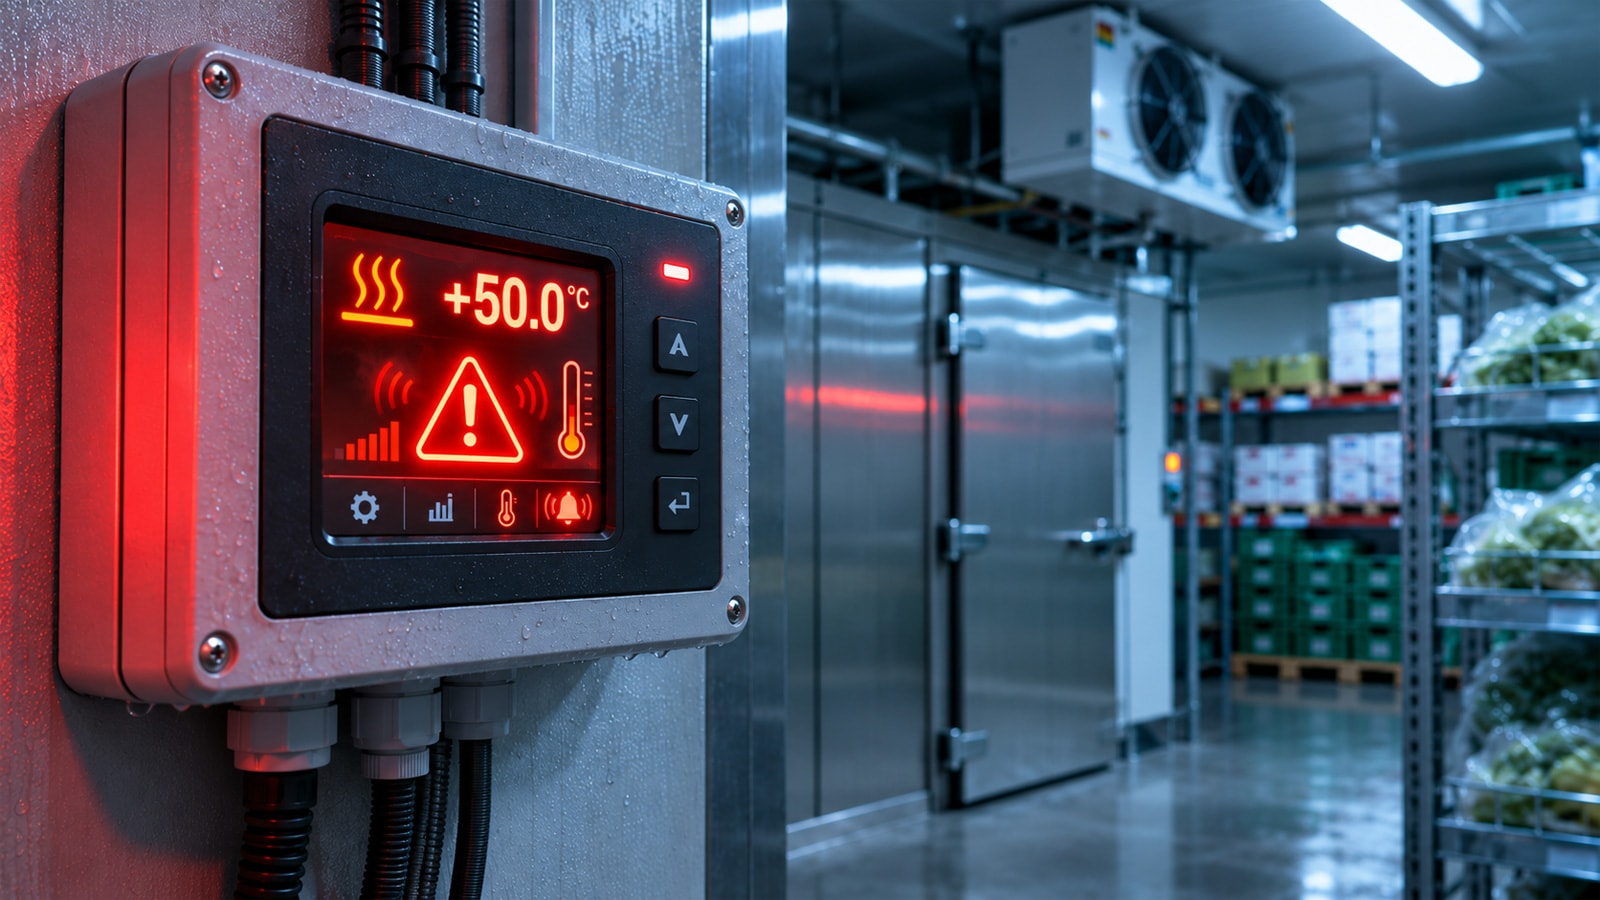
სამიზნეში კრიტიკული ინფრასტრუქტურაა
ამერიკის შეერთებული შტატების გამოძიების ფედერალურმა ბიურომ (FBI) და კიბერუსაფრთხოებისა და ინფრასტრუქტურის უსაფრთხოების სააგენტომ (CISA) საგანგებო გაფრთხილება გაავრცელეს. უწყებების განცხადებით, ჰაკერები აქტიურად ესხმიან თავს სამრეწველო სამაცივრე დანადგარებსა და ე.წ. „ცივი ჯაჭვის“ (cold-chain) მონიტორინგის სისტემებს. ეს საფრთხე განსაკუთრებით აქტუალურია კვების მრეწველობის, ჯანდაცვის, ქიმიური წარმოებისა და ლოჯისტიკის სექტორებისთვის.
კიბერშეტევების მთავარ სამიზნეს ის ელექტრონული ტემპერატურის კონტროლერები წარმოადგენს, რომლებიც ინტერნეტთან არის დაკავშირებული ან არ გააჩნია განახლებული უსაფრთხოების პროგრამული უზრუნველყოფა. ჰაკერები იყენებენ სისტემურ სისუსტეებს, რათა დისტანციურად შეაღწიონ მართვის პანელებში და შეცვალონ პარამეტრები, რაც, საბოლოო ჯამში, აღჭურვილობის დაზიანებას, პროდუქციის გაფუჭებას ან ხანძრის გაჩენის რისკს იწვევს.
ევროპული გამოცდილება და რეალური ზარალი
აღნიშნული გაფრთხილება მას შემდეგ გახდა აუცილებელი, რაც ევროპაში სამაცივრე სისტემებზე თავდასხმების სერია დაფიქსირდა. ოქტომბერში საფრანგეთის 250-დან 350-მდე სუპერმარკეტში ჰაკერებმა დისტანციურად ჩართეს გალღობის ფუნქცია, რამაც საყინულეებში ტემპერატურის საშიშ ნიშნულამდე აწევა გამოიწვია. ნოემბერში მსგავსი შეტევები კიდევ ექვს ქვეყანაში განმეორდა, რამაც 115-ზე მეტი მაღაზიის მუშაობა შეაფერხა.
განსაკუთრებით შემაშფოთებელია საფრანგეთის სისხლის გადასხმის ცენტრში მომხდარი ინციდენტი. ჰაკერებმა სამაცივრე მოწყობილობების მიმწოდებელ კომპანიაზე თავდასხმის შედეგად შეძლეს სისხლის შესანახი დანადგარების ტემპერატურული რეჟიმის დარღვევა. ეს ფაქტი ცხადყოფს, რომ კიბერშეტევები მხოლოდ ეკონომიკურ ზიანს კი არ აყენებს, არამედ პირდაპირ საფრთხეს უქმნის ადამიანების ჯანმრთელობას.
როგორ დავიცვათ თავი?
სპეციალისტების განმარტებით, თავდამსხმელები ხშირად იყენებენ ავთენტიფიკაციის გვერდის ავლის მეთოდებს ან კოდის ინექციას, რათა სამაცივრე დანადგარები უწყვეტი გათბობის რეჟიმში გადაიყვანონ. ამგვარი ქმედებებით ჰაკერები მალავენ რეალურ ტემპერატურას, რაც ოპერატორებს პრობლემის დროულად აღმოჩენაში უშლის ხელს.
CISA და FBI ორგანიზაციებს მოუწოდებენ, სასწრაფოდ გადადგან შემდეგი ნაბიჯები:
- სამაცივრე კონტროლერები მოხსნან საჯარო ინტერნეტქსელიდან;
- შეცვალონ მოწყობილობების ქარხნული პაროლები;
- განაახლონ ყველა არსებული პროგრამული უზრუნველყოფა;
- განაცალკევონ ოპერაციული ტექნოლოგიური სისტემები ზოგადი ბიზნეს ქსელებისგან.
საქართველოში, სადაც ციფრული ტექნოლოგიების დანერგვა კვების მრეწველობასა და ფარმაცევტულ სექტორში სწრაფად მიმდინარეობს, მსგავსი კიბერუსაფრთხოების სტანდარტების დაცვა სასიცოცხლოდ მნიშვნელოვანია. ნებისმიერი მოწყობილობა, რომელიც ქსელთანაა დაკავშირებული, პოტენციურ სამიზნეს წარმოადგენს, ამიტომ კიბერჰიგიენის წესების დაცვა მხოლოდ დიდი კორპორაციების ვალდებულება არ არის.