ფრთხილად: ყალბი OpenAI და SpaceX ღონისძიებები კორპორატიულ ანგარიშებს იპარავს
თანამედროვე კიბერდანაშაულის სამყაროში ჰაკერები სულ უფრო დახვეწილ მეთოდებს მიმართავენ. უახლესი კვლევების თანახმად, თავდამსხმელები მასშტაბურ ფიშინგ-კამპანიას აწარმოებენ, სადაც OpenAI-ის, SpaceX-ისა და Anthropic-ის სახელით ყალბი ღონისძიებების მოსაწვევებს იყენებენ. მიზანი მარტივია: კორპორატიული მომხმარებლების მოტყუება და მათი სამუშაო ანგარიშების სრულად კონტროლი.
როგორ მუშაობს სქემა?
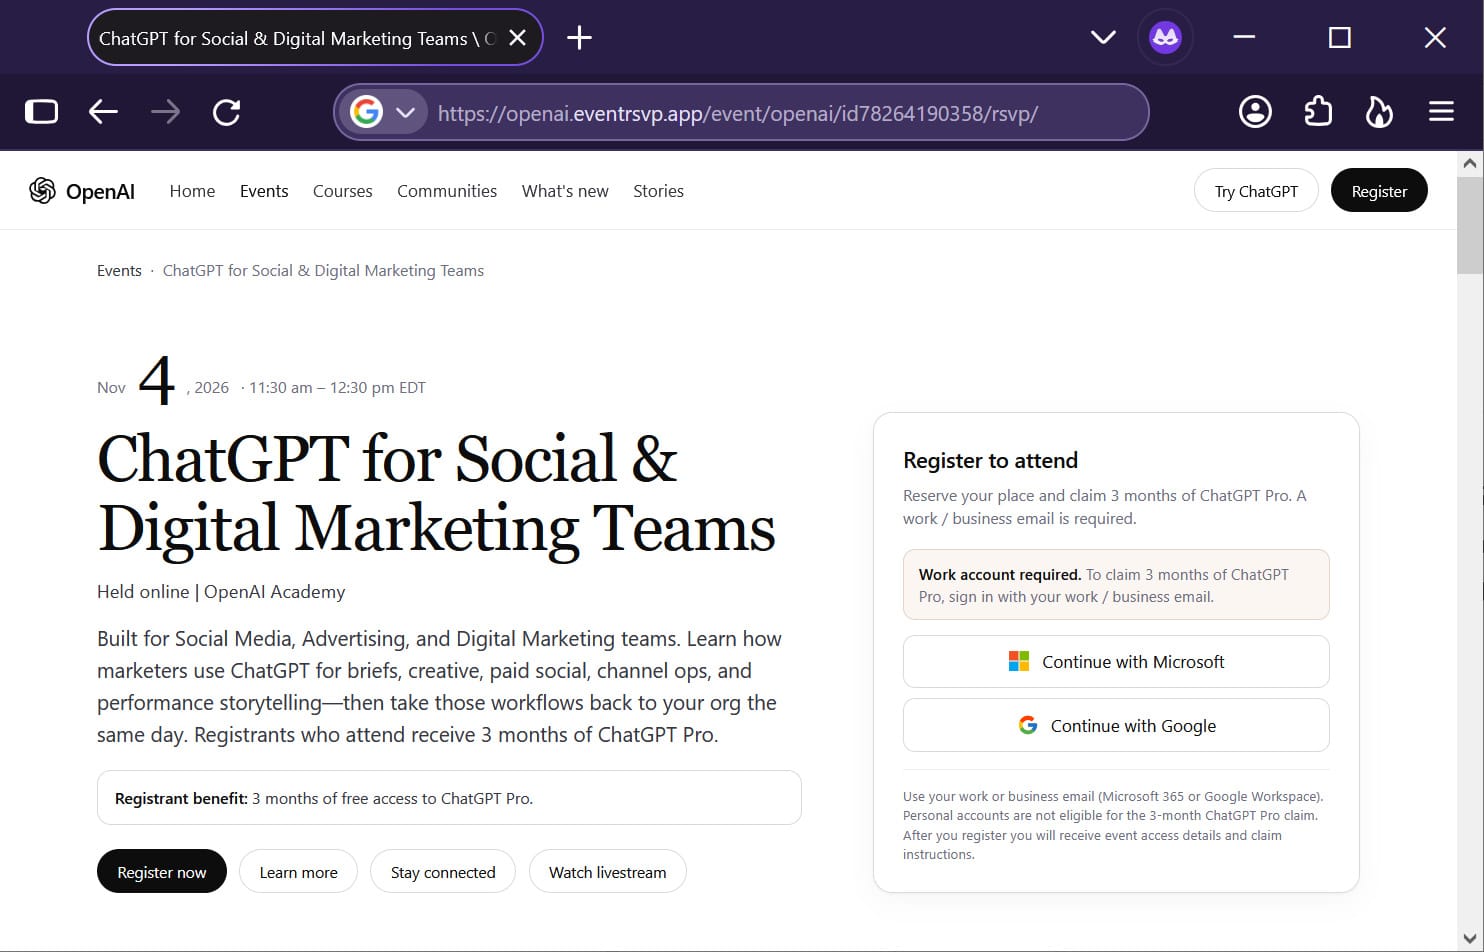
თავდამსხმელები ქმნიან პროფესიონალურად გაფორმებულ ვებგვერდებს, რომლებიც თითქმის იდენტურია რეალური სარეგისტრაციო პლატფორმების. მომხმარებლებს სთავაზობენ პრემიუმ სერვისებზე უფასო წვდომას, მაგალითად, სამთვიან ChatGPT Pro-ს ან SpaceX-ის „აქციებს“. სანდოობის გასაზრდელად, საიტები იყენებენ Cloudflare-ის CAPTCHA-ს, რათა თავი აარიდონ ავტომატურ უსაფრთხოების სისტემებს.
მას შემდეგ, რაც მსხვერპლი რეგისტრაციის გვერდზე გადადის, მას სთავაზობენ ავტორიზაციას Microsoft-ის ან Google-ის ანგარიშებით. სწორედ აქ იწყება თავდასხმის ტექნიკური ნაწილი, სადაც ჰაკერები იყენებენ ორ სპეციალიზებულ პლატფორმას: Kali365-ს და VoidProxy-ს.
Microsoft-ისა და Google-ის ანგარიშების გატაცება
Microsoft-ის არჩევის შემთხვევაში, Kali365 იყენებს ე.წ. „მოწყობილობის კოდის“ (device code) ფიშინგს. მსხვერპლს სთხოვენ შეიყვანოს კოდი ოფიციალურ Microsoft-ის ვებგვერდზე. ამ მოქმედებით მომხმარებელი თავად აძლევს ჰაკერებს წვდომას თავის ანგარიშზე, რაც გვერდს უვლის მრავალფაქტორიან ავტორიზაციას (MFA). მას შემდეგ, რაც წვდომა მოპოვებულია, VoidProxy-ს მეშვეობით ჰაკერები იპარავენ სესიის ქუქი-ფაილებს და პაროლებს.
Google-ის შემთხვევაში, VoidProxy მოქმედებს როგორც „შუამავალი“ (adversary-in-the-middle). ის იჭერს მომხმარებლის მიერ შეყვანილ მონაცემებსა და ავტორიზაციის კოდებს რეალურ დროში. ეს მეთოდი ჰაკერებს აძლევს საშუალებას, სრულად გააკონტროლონ მსხვერპლის სესია და მიიღონ წვდომა ისეთ კორპორატიულ პლატფორმებზე, როგორიცაა Slack, Salesforce, SAP და Dropbox.
როგორ დავიცვათ თავი?
უსაფრთხოების ექსპერტები მოუწოდებენ თანამშრომლებს, გამოიჩინონ განსაკუთრებული სიფრთხილე უცნობი ღონისძიებების მოსაწვევების მიმართ. ძირითადი რეკომენდაციები მოიცავს:
- არასდროს შეიყვანოთ „მოწყობილობის კოდები“ (device codes) უცხო ვებგვერდებზე, მაშინაც კი, თუ ისინი სანდო ბრენდების სახელით არის გამოგზავნილი.
- გამოიყენეთ ფიშინგ-მდგრადი მრავალფაქტორიანი ავტორიზაცია, როგორიცაა FIDO2 უსაფრთხოების გასაღებები (security keys), რომლებიც გამორიცხავს სესიის გატაცების შესაძლებლობას.
- ყურადღება მიაქციეთ ბმულებს: ხშირად ჰაკერები იყენებენ ბმულების შემოკლების სერვისებს, რათა დამალონ რეალური, მავნე მისამართი.
ეს კამპანია კიდევ ერთხელ ადასტურებს, რომ კიბერკრიმინალები აქტიურად იყენებენ ხელოვნური ინტელექტისადმი გაზრდილ ინტერესს და ცნობილი კომპანიების რეპუტაციას. ორგანიზაციებისთვის მნიშვნელოვანია თანამშრომლების მუდმივი ინფორმირება და უსაფრთხოების მკაცრი პროტოკოლების დანერგვა, რათა მსგავსი ტიპის სოციალური ინჟინერიის მცდელობები დროულად იქნას აღკვეთილი.