Oracle E-Business Suite-ის კრიტიკული ხარვეზი: ჰაკერები აქტიურდებიან
საფრთხე ბიზნეს სისტემებისთვის
Oracle-ის კომპლექსური სისტემების მომხმარებლები ახალი კიბერუსაფრთხოების გამოწვევის წინაშე დგანან. საუბარია Oracle E-Business Suite-ის (EBS) ერთ-ერთ კრიტიკულ კომპონენტზე, რომელიც მოწყვლადია შეტევების მიმართ. სუსტი წერტილი, რომელიც ოფიციალურად CVE-2026-101767 კოდით არის დარეგისტრირებული, თავდამსხმელებს აძლევს საშუალებას, მიიღონ სრული წვდომა სისტემაზე ავთენტიფიკაციის გარეშე. ეს პროცესი HTTP ქსელის მეშვეობით ხორციელდება და არ საჭიროებს კომპლექსურ მანიპულაციებს.
მიუხედავად იმისა, რომ Oracle-მა შესაბამისი უსაფრთხოების განახლებები ჯერ კიდევ 20 ოქტომბერს გაავრცელა, საფრთხე კვლავ რეალურია. კომპანია კატეგორიულად მოუწოდებს კლიენტებს, დაუყოვნებლივ დააინსტალირონ პატჩები, რადგან წარსულში მრავალი კიბერინციდენტი სწორედ განახლებების დროულად არმიღების გამო მოხდა.
ჰაკერების გააქტიურება
თუ თავდაპირველად ეს მხოლოდ თეორიულ საფრთხედ განიხილებოდა, უსაფრთხოების სფეროს სპეციალისტები ადასტურებენ, რომ სიტუაცია შეიცვალა. საფრთხეების მონიტორინგის ჯგუფებმა უკვე დააფიქსირეს ჰაკერების მიერ ინტერნეტში დაუცველი სერვერების მასიური სკანირება. სპეციალიზებული დეკოი სისტემები (ხაფანგები ჰაკერებისთვის) ადასტურებენ, რომ თავდამსხმელები აქტიურად ცდილობენ EBS-ის Thin Client Framework-ის სერვლეტის მეშვეობით SQL ინექციების განხორციელებას, რაც შემდგომში დისტანციური კოდის გაშვების (Remote Code Execution) საშუალებას იძლევა.
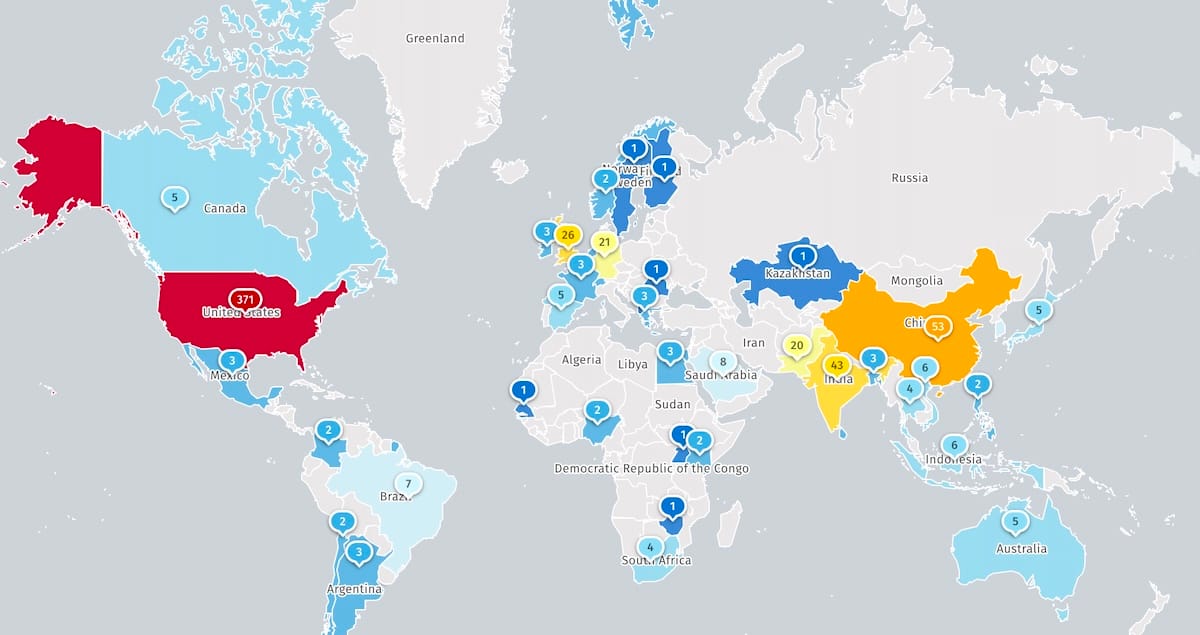
Shadowserver-ის მონაცემებით, ამჟამად ინტერნეტში ღია წვდომით 670-ზე მეტი Oracle EBS ინსტანციაა, რომელთა დიდი ნაწილი აშშ-ში მდებარეობს. თუმცა, აღნიშნული მოწყვლადობა გლობალური ხასიათისაა და საფრთხეს უქმნის ნებისმიერ ორგანიზაციას, რომელიც ამ სისტემას იყენებს. Oracle-ის პროდუქტები ხშირად ხდება ჰაკერების სამიზნე, რადგან ისინი ფართოდ გამოიყენება Fortune 100-ის კორპორაციებში, სამთავრობო სტრუქტურებსა და ჯანდაცვის ქსელებში.
რატომ არის ეს მნიშვნელოვანი?
Oracle-ის პლატფორმებზე თავდასხმებს ხშირად აქვთ დამანგრეველი შედეგები. გასულ წლებში მსგავსი მოწყვლადობების გამოყენებით მოხდა არაერთი გახმაურებული კიბერშეტევა, მათ შორის ისეთი კომპანიებისა და უნივერსიტეტების წინააღმდეგ, როგორიცაა Logitech, Nissan, ჰარვარდისა და ნოტინგემის უნივერსიტეტები. კიბერდამნაშავეთა ჯგუფები, როგორიცაა Clop ან ShinyHunters, არ ერიდებიან კრიტიკული მონაცემების მოპარვასა და გამოსასყიდის მოთხოვნას.
საქართველოსთვის, სადაც მსხვილი კორპორაციები და სახელმწიფო უწყებები ხშირად იყენებენ საწარმოს მართვის მსგავს სისტემებს, ეს სიახლე განგაშის სიგნალი უნდა იყოს. IT ადმინისტრატორებისთვის უპირველესი ამოცანა ამ ეტაპზე არსებული Oracle EBS სერვერების ინვენტარიზაცია და ყველა ხელმისაწვდომი უსაფრთხოების განახლების დაუყოვნებლივი ინსტალაციაა. მხოლოდ განახლებული სისტემა უზრუნველყოფს დაცვას იმ ჰაკერებისგან, რომლებიც უკვე აქტიურად ეძებენ მსხვერპლს ქსელში.