Nvidia-მ ხელოვნური ინტელექტის აგენტების უსაფრთხოების ახალი სტანდარტი დანერგა
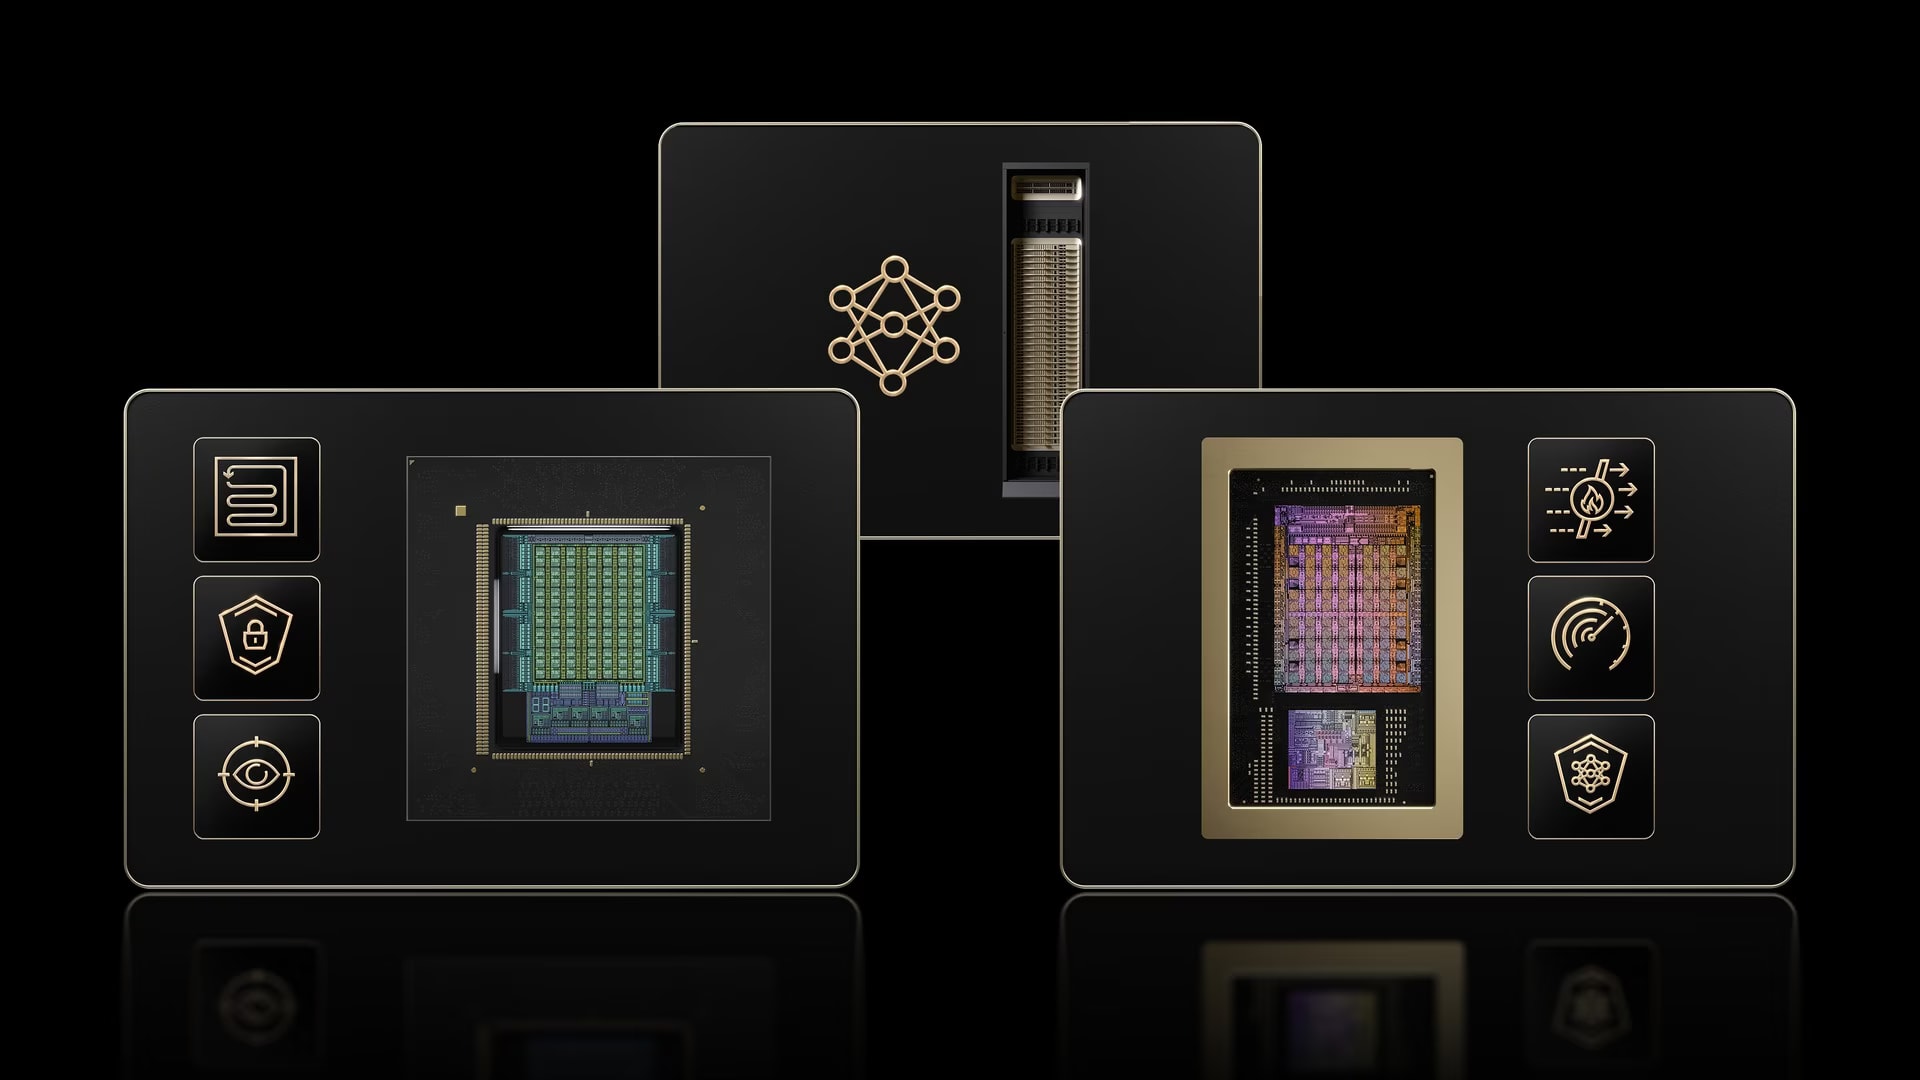
AI აგენტების მართვა ახალ დონეზე
Nvidia-მ ბერლინში გამართულ GTC კონფერენციაზე მნიშვნელოვანი სიახლე დააანონსა. კომპანიამ ოფიციალურად წარადგინა OpenShell Reference Architecture — ტექნოლოგიური დიზაინი, რომელიც ხელოვნური ინტელექტის აგენტების მუშაობას უსაფრთხო და კონტროლირებად გარემოში აქცევს. ეს გადაწყვეტილება მიზნად ისახავს კორპორატიული ინფრასტრუქტურიდან დაწყებული, პერსონალური მოწყობილობებით დამთავრებული, AI-ის უსაფრთხო დანერგვას.
ახალი არქიტექტურა ეფუძნება Nvidia-ს ღია კოდის პროგრამულ უზრუნველყოფას, OpenShell-ს, რომელიც Apache 2.0 ლიცენზიით ვრცელდება. სისტემის მთავარი დანიშნულება იმ საზღვრების დადგენაა, რომლებსაც AI აგენტები მუშაობისას არ უნდა გასცდნენ. Nvidia-ს დამფუძნებლის, ჯენსენ ჰუანგის განცხადებით, ხელოვნური ინტელექტის შესაძლებლობები და უსაფრთხოება ერთმანეთთან სინქრონულად უნდა ვითარდებოდეს.
როგორ მუშაობს დაცვის მექანიზმი
OpenShell-ის არქიტექტურა მრავალშრიანია და ის Nvidia-ს უახლეს ტექნიკურ ბაზაზეა აგებული. მოდელები მუშაობენ Vera Rubin-ის სისტემებზე, ხოლო აგენტების მართვისთვის განკუთვნილი პროგრამული უზრუნველყოფა Vera-ს პროცესორებს იყენებს. უსაფრთხოების მთავარი რგოლი კი BlueField-4 მონაცემთა დამუშავების ერთეულებია (DPU), რომლებზეც Nvidia Sentry-ის სისტემა მუშაობს.
Sentry აკვირდება აგენტების ქცევას სისტემის გარედან. იმ შემთხვევაში, თუ აგენტი ცდილობს დადგენილი პროგრამული საზღვრების დარღვევას, Sentry მას მილიწამებში ბლოკავს და კარანტინში აქცევს. კომპანიის თქმით, ეს სისტემა არა მხოლოდ უსაფრთხოებას ზრდის, არამედ აგენტების ეფექტიანობასაც 20%-მდე აუმჯობესებს.
ფართო მხარდაჭერა და პერსპექტივები
Nvidia-ს ახალი ინიციატივა უკვე მხარდაჭერილია ინდუსტრიის წამყვანი მოთამაშეების მიერ. პროექტში ჩართულნი არიან ისეთი გიგანტები, როგორებიც არიან OpenAI, Anthropic, Google, Meta და Microsoft. ასევე, უსაფრთხოების მიმართულებით თანამშრომლობენ CrowdStrike, Cisco, Palo Alto Networks და სხვები.
პრაქტიკული გამოყენების კუთხით, Anthropic უკვე იყენებს OpenShell-ს თავისი Claude Managed Agents სერვისისთვის, რაც ბიზნესებს საშუალებას აძლევს, აგენტების ქმედებები შეზღუდონ და თითოეული ოპერაცია აღრიცხონ. გარდა ამისა, ისეთი კომპანიები, როგორებიც არიან SAP და ServiceNow, უკვე ნერგავენ ამ არქიტექტურას საკუთარ პროდუქტებში.
სისტემა ადაპტირებადია და მუშაობს Linux-სა და Kubernetes-ზე, ხოლო Windows-ის მომხმარებლებისთვის ხელმისაწვდომია Microsoft Execution Containers-ის მეშვეობით. ის ვრცელდება როგორც ღრუბლოვან სერვისებზე (AWS, Google Cloud, Azure), ისე ადგილობრივ, ე.წ. „ეჯ“ (edge) მოწყობილობებზე, მათ შორის Nvidia-ს RTX Spark და DGX Station სისტემებზე.
საქართველოს ტექნოლოგიური სექტორისთვის ეს სიახლე მნიშვნელოვანია, რადგან მსოფლიო მასშტაბით AI აგენტების უსაფრთხოების სტანდარტების დაწესება გავლენას მოახდენს იმაზე, თუ როგორ განვითარდება კორპორატიული ავტომატიზაცია. უსაფრთხოების ასეთი ჩარჩოების არსებობა ბიზნესებს საშუალებას მისცემს, უფრო თამამად დანერგონ AI გადაწყვეტილებები, რაც მომავალში ადგილობრივ ბაზარზეც აისახება.