Hugging Face-ზე მავნე მოდელების მორიგი ტალღა გამოვლინდა
ხელოვნური ინტელექტის განვითარებასთან ერთად, კიბერკრიმინალები სულ უფრო ხშირად იყენებენ პოპულარულ პლატფორმებს მავნე პროგრამების გასავრცელებლად. უსაფრთხოების კომპანია Pluto Security-ის ცნობით, Hugging Face-ზე გამოვლინდა მავნე მოდელების სერია, რომლებიც მომხმარებელთა გამოთვლითი სიმძლავრეების, კონკრეტულად კი GPU-ების (გრაფიკული პროცესორების) კრიპტოვალუტის მოსაპოვებლად გამოყენებას ცდილობენ.
როგორ მუშაობს მავნე სქემა
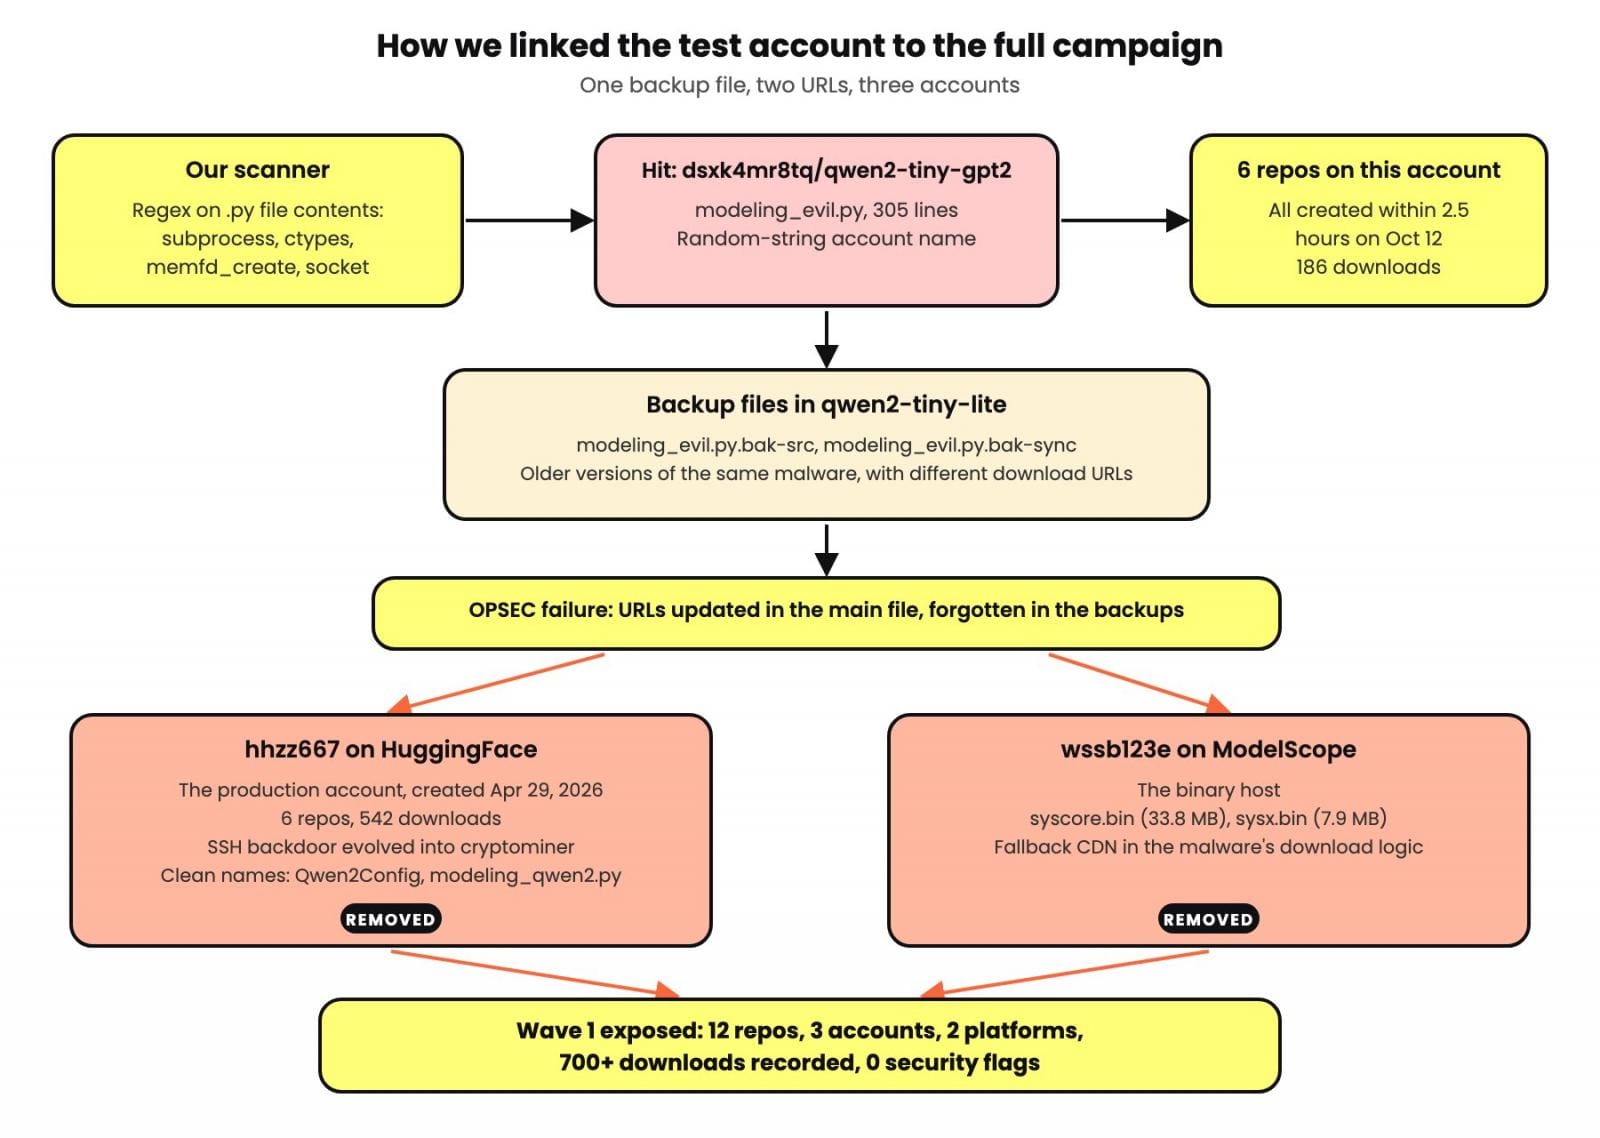
თავდამსხმელები იყენებენ Hugging Face-ის ფუნქციას სახელად trust_remote_code. ეს ფუნქცია მომხმარებელს საშუალებას აძლევს, მოდელთან ერთად შეასრულოს თვითნებური Python კოდი, რაც აუცილებელია ზოგიერთი თანამედროვე მოდელის გამართული მუშაობისთვის. თუმცა, ჰაკერებმა ეს შესაძლებლობა ბოროტად გამოიყენეს: მათი მოდელები არ შეიცავს რეალურ ხელოვნურ ინტელექტს, არამედ აინსტალირებს Linux-ის სისტემაში შენიღბულ კრიპტომაინერს.
უფრო მეტიც, ზოგიერთი ვერსია შეიცავს ე.წ. „უკუ ჭურვს“ (reverse shell), რაც თავდამსხმელს სერვერზე პირდაპირ წვდომას აძლევს. ეს განსაკუთრებით საშიშია მათთვის, ვინც იყენებს თვითმასპინძელ (self-hosted) სერვისებს, როგორიცაა Xinference ან GPUStack. ერთ-ერთმა ყველაზე პოპულარულმა მავნე მოდელმა, რომელიც „qwen2-tiny“-ის სახელით იყო წარმოდგენილი, 28 000-ზე მეტი ჩამოტვირთვა დააგროვა, სანამ პლატფორმის ადმინისტრაცია მის დაბლოკვას შეძლებდა.
საფრთხე არამხოლოდ AI მოდელებში
პარალელურად, უსაფრთხოების მკვლევრებმა GitHub-ზეც აღმოაჩინეს მავნე აქტივობა, რომელიც მიზნად ისახავს AI კოდირების აგენტებს. Solana-ს პროექტისთვის განკუთვნილი ყალბი „სტარტერ ნაკრები“ (starter kit) მომხმარებლებს სთავაზობს სკრიპტს, რომელიც სინამდვილეში NetSupport Manager-ს — დისტანციური მართვის ინსტრუმენტს — აინსტალირებს. ეს ჰაკერებს საშუალებას აძლევს, სრულად გააკონტროლონ დეველოპერის კომპიუტერი.
ყველაზე შემაშფოთებელი ის არის, რომ ეს მავნე რეპოზიტორები საძიებო სისტემებში ხშირად მაღალ პოზიციებს იკავებენ. ხელოვნური ინტელექტის აგენტები, რომლებიც ავტომატურად ეძებენ და იყენებენ კოდის ნიმუშებს, შესაძლოა მარტივად გახდნენ მსხვერპლნი, რადგან ისინი ვერ აფასებენ ინსტალაციის ინსტრუქციების უსაფრთხოებას.
როგორ დავიცვათ თავი
მიუხედავად იმისა, რომ პლატფორმები, როგორიცაა Hugging Face, იყენებენ ავტომატურ სკანირებას, ისინი ძირითადად ცნობილ ვირუსებს ეძებენ და არა მოდელში ჩადებულ მავნე ლოგიკას. Pluto Security-ის განცხადებით, თავდამსხმელები ჩინურენოვანი ჯგუფია, რომელიც ფინანსური სარგებლის მისაღებად მოქმედებს.
თუ თქვენ იყენებდით მსგავს მოდელებს trust_remote_code ფუნქციის ჩართვით, რეკომენდებულია, სისტემა ჩათვალოთ კომპრომეტირებულად. აუცილებელია პაროლების შეცვლა და სერვერის სრული შემოწმება, რადგან უბრალოდ მაინერის წაშლა არ ნიშნავს ჰაკერის მიერ დატოვებული „უკანა კარის“ (backdoor) გაუქმებას. მომხმარებლებისთვის მთავარი გაკვეთილი კი არის სიფრთხილე უცნობი ავტორების მიერ ატვირთული კოდის გაშვებისას, განსაკუთრებით მაშინ, როდესაც ის მოითხოვს სისტემურ დონეზე წვდომის მინიჭებას.