GitLab-ის კრიტიკული ხარვეზი: ჰაკერები სისტემებზე შეტევას ახორციელებენ
კრიტიკული საფრთხე GitLab-ის მომხმარებლებისთვის
პოპულარული DevSecOps პლატფორმა GitLab-ის უსაფრთხოების სისტემაში აღმოჩენილი კრიტიკული ხარვეზი რეალურ საფრთხედ იქცა. აშშ-ის კიბერუსაფრთხოებისა და ინფრასტრუქტურის უსაფრთხოების სააგენტომ (CISA) დაადასტურა, რომ CVE-2026-97229-ის სახელით ცნობილი სისუსტე უკვე გამოიყენება ჰაკერების მიერ. ეს ხარვეზი, რომელიც თვის დასაწყისში იქნა აღმოჩენილი, სისტემაში არაავტორიზებულ წვდომას და კოდის თვითნებურ შესრულებას იძლევა.
პრობლემა მდგომარეობს CI/CD (უწყვეტი ინტეგრაციისა და მიწოდების) კონფიგურაციის ფაილების რეგულარული გამოსახულებების (Regular Expression) დამუშავების პროცესში. არასაკმარისი ვალიდაციის გამო, თავდამსხმელებს შეუძლიათ სპეციალურად შექმნილი რეგულარული გამოსახულების საშუალებით სერვერზე საკუთარი კოდი გაუშვან. ეს პროცესი, რომელიც „მთელი რიცხვის გადავსების“ (integer overflow) სისუსტით არის განპირობებული, პლატფორმის უსაფრთხოებას ფუნდამენტურად არღვევს.
რა უნდა გააკეთონ ადმინისტრატორებმა?
GitLab-მა უკვე გამოუშვა შესაბამისი განახლებები, რომლებიც აღმოფხვრის ხარვეზს Community Edition (CE) და Enterprise Edition (EE) ვერსიებში 19.4.2, 19.3.5 და 19.2.8. კომპანია კატეგორიულად მოუწოდებს ყველა ორგანიზაციას, რომელთაც საკუთარ სერვერებზე აქვთ GitLab-ის ინსტანციები, დაუყოვნებლივ განაახლონ სისტემები. CISA-მ ეს ხარვეზი უკვე შეიტანა ცნობილი ექსპლუატირებული სისუსტეების კატალოგში (KEV), რაც საფრთხის სიმძიმეზე მიუთითებს.
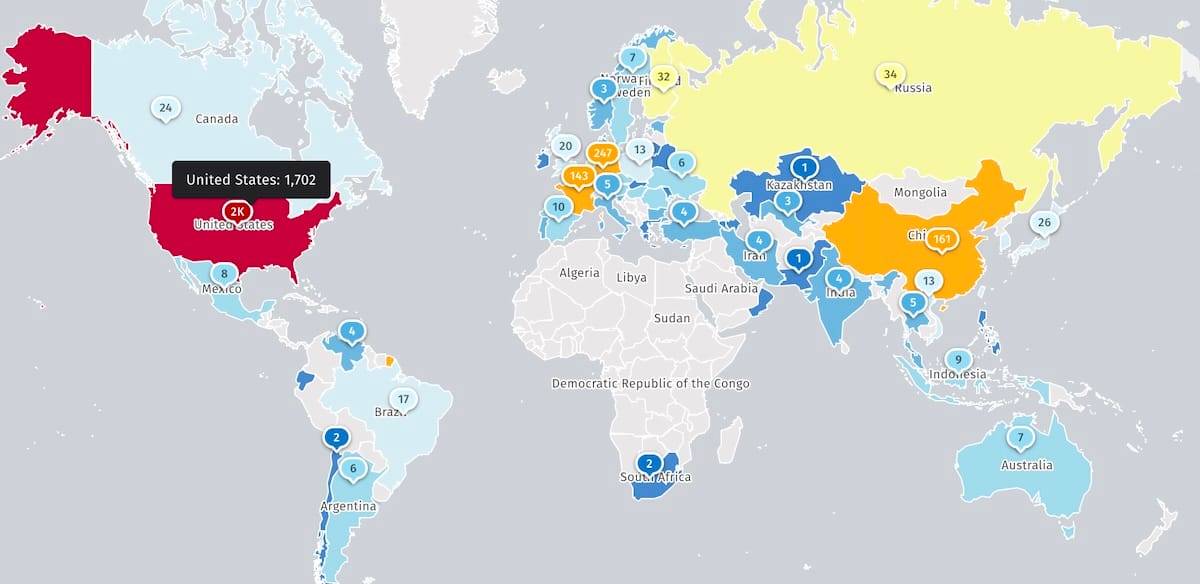
მიუხედავად იმისა, რომ ოფიციალური დირექტივა ამ ეტაპზე აშშ-ის ფედერალურ უწყებებს ეხება, კიბერუსაფრთხოების ექსპერტები ურჩევენ კერძო სექტორსაც, პრიორიტეტულად მიიჩნიონ ამ ხარვეზის დახურვა. Shadowserver-ის მონაცემებით, ინტერნეტში ამჟამად დაახლოებით 2 800-მდე GitLab-ის ინსტანციაა ღიად ხელმისაწვდომი, რაც თავდამსხმელებისთვის მიმზიდველ სამიზნეს წარმოადგენს.
უსაფრთხოების მზარდი გამოწვევები
GitLab-ისთვის 2026 წელი საკმაოდ დატვირთული აღმოჩნდა უსაფრთხოების კუთხით. წელს უკვე რამდენიმე კრიტიკული ხარვეზი იქნა აღმოჩენილი, მათ შორის ავთენტიფიკაციის გვერდის ავლით და მონაცემთა გაჟონვის საფრთხის შემცველი სისუსტეები. კომპანია, რომელსაც 70 მილიონზე მეტი რეგისტრირებული მომხმარებელი ჰყავს და Fortune 100-ის კომპანიების ნახევარზე მეტი იყენებს, მუდმივად ცდილობს რეაგირება მოახდინოს მსგავს გამოწვევებზე.
ქართველი მომხმარებლებისთვის და იმ კომპანიებისთვის, რომლებიც საქართველოში GitLab-ს იყენებენ, ეს სიახლე შეხსენებაა, რომ პროგრამული უზრუნველყოფის დროული განახლება კრიტიკულად მნიშვნელოვანია. თუ იყენებთ GitLab-ის სერვისს საკუთარ სერვერებზე, შეამოწმეთ ვერსიის ნომერი და დაუყოვნებლივ მიჰყევით მწარმოებლის რეკომენდაციებს, რათა თავიდან აიცილოთ პოტენციური შეტევები და მონაცემთა დანაკარგი.