eBPF რუთკიტები: რატომ იქცა Linux-ის ეს ტექნოლოგია კიბერკრიმინალების იარაღად
eBPF: ინოვაციიდან საფრთხემდე
წლების განმავლობაში eBPF (extended Berkeley Packet Filter) ითვლებოდა Linux-ის ბირთვის ერთ-ერთ ყველაზე ეფექტურ და სასარგებლო ტექნოლოგიად. ის დეველოპერებს საშუალებას აძლევს, გაუშვან სენდბოქს რეჟიმში მომუშავე პროგრამები პირდაპირ ბირთვის დონეზე, რაც აადვილებს როგორც ქსელურ მონიტორინგს, ისე უსაფრთხოების სისტემების მართვას. თუმცა, ის, რაც დეველოპერებისთვის კომფორტია, კიბერკრიმინალებისთვის ახალ, ძალზე ეფექტურ იარაღად იქცა.
ტრადიციულად, Linux-ის რუთკიტები (rootkits) ეყრდნობოდა „ჩასატვირთი ბირთვის მოდულებს“ (LKM), რომლებსაც უსაფრთხოების სისტემები ადვილად ამჩნევდნენ. eBPF-ის შემთხვევაში კი სიტუაცია რადიკალურად განსხვავებულია. ვინაიდან ეს პროგრამები არ იტვირთება როგორც ცალკეული მოდულები, სტანდარტული ხელსაწყოები, როგორიცაა lsmod, მათ ვერ ხედავენ. შედეგად, მავნე კოდი ბირთვის ფუნქციებს ისე იყენებს, თითქოს ის ლეგიტიმური პროგრამა იყოს.
საფრთხე უკვე ფორუმებზეა
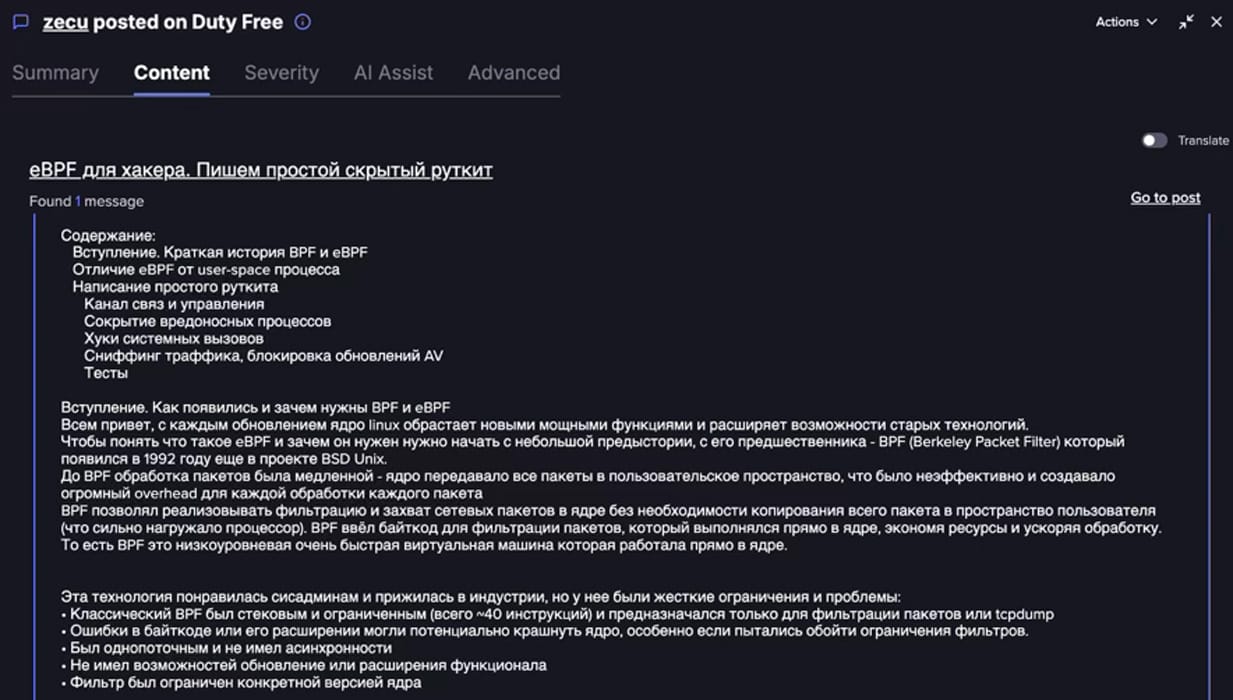
თუ ადრე eBPF-ის გამოყენება თავდასხმისთვის მხოლოდ აკადემიურ წრეებსა და კონფერენციებზე განიხილებოდა, დღეს მდგომარეობა შეიცვალა. უსაფრთხოების მკვლევრებმა აღმოაჩინეს, რომ რუსულენოვან ჰაკერულ ფორუმებზე უკვე ვრცელდება დეტალური ინსტრუქციები და მზა კოდი eBPF რუთკიტების შესაქმნელად. ერთ-ერთი ასეთი სახელმძღვანელო მომხმარებლებს ასწავლის, როგორ დამალონ პროცესები, როგორ გაააქტიურონ „იმპლანტი“ სპეციალურად მომზადებული ქსელური პაკეტებით და როგორ დაშიფრონ მართვის არხები AES-256-GCM ალგორითმით.
ეს ტენდენცია პირველად BPFDoor-ისა და Symbiote-ის მსგავსი მავნე პროგრამების გამოჩენით დადასტურდა. მაგალითად, 2025 წლის ოქტომბერში აღმოჩენილმა LinkPro-მ გამოიყენა eBPF, რათა დაემალა თავისი აქტივობა მასპინძელ სისტემაში და გააქტიურებულიყო მხოლოდ მაშინ, როდესაც მიიღებდა კონკრეტულად მომზადებულ ქსელურ პაკეტს. ეს მიდგომა მას უხილავს ხდის უსაფრთხოების ბევრი სტანდარტული ხელსაწყოსთვის.
როგორ დავიცვათ თავი?
eBPF-ზე დაფუძნებული საფრთხეების მთავარი პრობლემა ისაა, რომ ისინი გადიან ბირთვის ჩაშენებულ ვერიფიკატორს. თუ პროგრამა წარმატებით გაივლის შემოწმებას, სისტემა მას სანდოდ აღიქვამს. მიუხედავად ამისა, ადმინისტრატორებს შეუძლიათ გარკვეული ნაბიჯების გადადგმა Linux სერვერების დასაცავად:
- რეგულარული აუდიტი: გამოიყენეთ
bpftool prog listბრძანება, რათა რეგულარულად შეამოწმოთ, თუ რომელი eBPF პროგრამებია გაშვებული და ემთხვევა თუ არა ისინი თქვენს მოლოდინებს. - წვდომის შეზღუდვა: დააყენეთ
kernel.unprivileged_bpf_disabled=1და შეზღუდეთ CAP_BPF და CAP_NET_ADMIN პრივილეგიები. - ქსელური მონიტორინგი: დააკვირდით უცნაურ ქსელურ პაკეტებს, რადგან ბევრი ასეთი „ბექდორი“ აქტიურდება TCP დროშების ან პაკეტის ზომის სპეციფიკური ცვლილებით.
- განახლებები: ბირთვის ვერიფიკატორში აღმოჩენილი ხარვეზები რეგულარულად გამოიყენება თავდამსხმელების მიერ, ამიტომ სისტემის დროული განახლება კრიტიკულია.
eBPF რუთკიტები წარმოადგენს Linux-ის უსაფრთხოების ახალ ეტაპს. ვინაიდან ისინი მოქმედებენ ბირთვის მიერ ნებადართული ლეგიტიმური მექანიზმების მეშვეობით, თავდაცვა მოითხოვს არა მხოლოდ ავტომატურ სკანირებას, არამედ სისტემური ტელემეტრიის უფრო ღრმა და კომპლექსურ ანალიზს.