აშშ-ის მთავრობა სამრეწველო მაცივრებზე კიბერშეტევების შესახებ აფრთხილებს
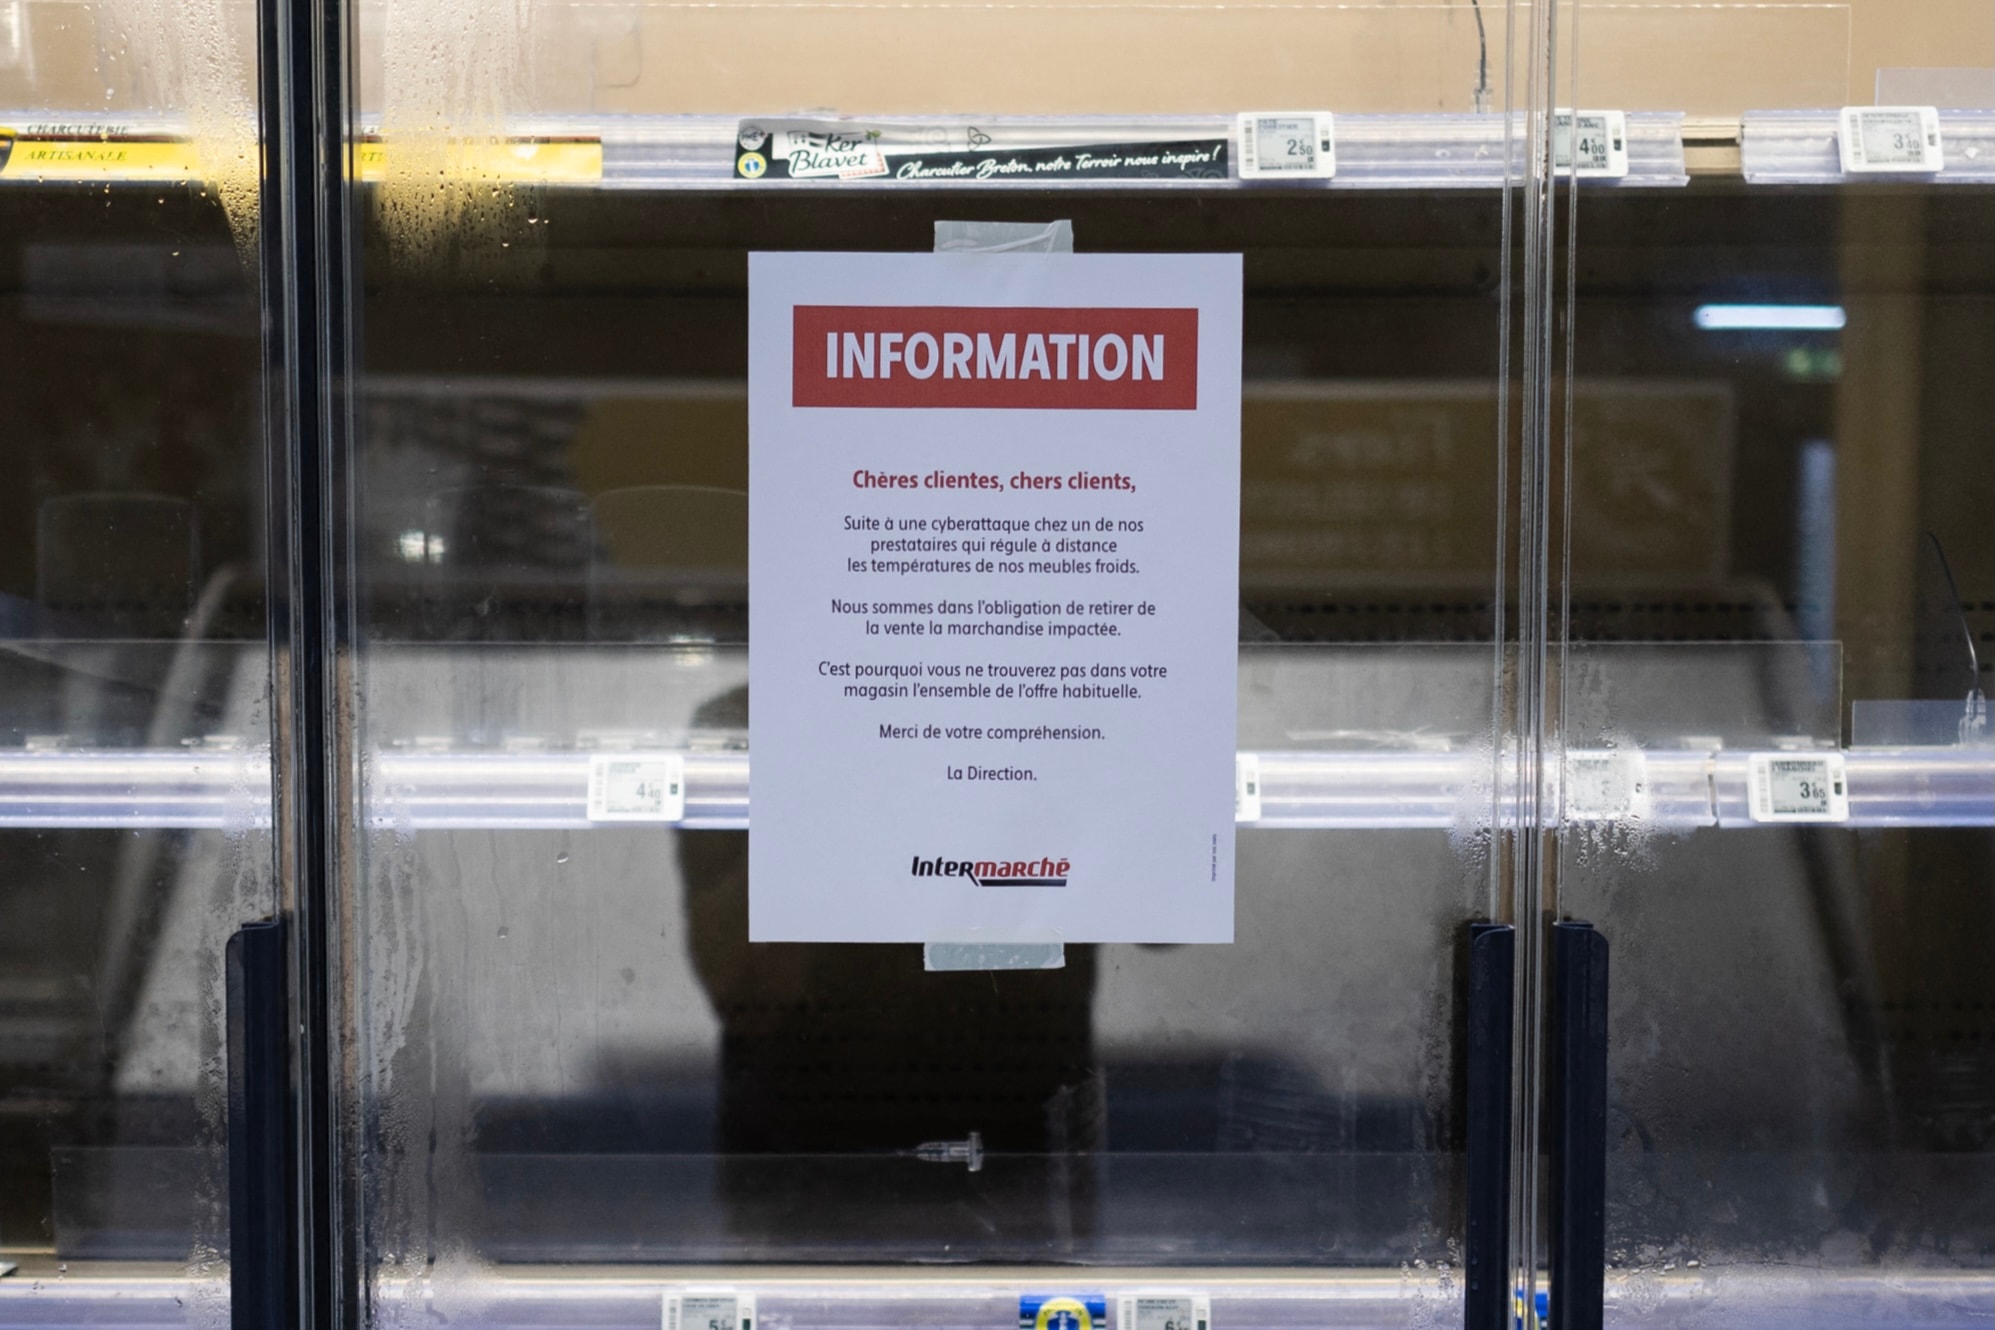
აშშ-ის ფედერალური უწყებები, მათ შორის კიბერუსაფრთხოების სააგენტო CISA და FBI, საგანგაშო განცხადებას ავრცელებენ. მსოფლიოს მასშტაბით, ჰაკერები აქტიურად ესხმიან თავს სამრეწველო დანიშნულების სამაცივრე და გამაცივებელ სისტემებს, რომლებიც ინტერნეტთან არის დაკავშირებული. საფრთხე ეხება როგორც სუპერმარკეტების ქსელებს, ისე სამხედრო ბაზებსა და სამედიცინო დაწესებულებებს, მათ შორის სისხლის ბანკებს.
კიბერშეტევების მასშტაბი და შედეგები
ბოლო რამდენიმე კვირის განმავლობაში დიდი ბრიტანეთსა და ევროპის ათზე მეტ ქვეყანაში დაფიქსირდა კიბერშეტევების სერია, რომლის მიზანიც სამაცივრე დანადგარების ტემპერატურული რეჟიმის დისტანციურად შეცვლა იყო. ჰაკერების ქმედებებმა უკვე გამოიწვია საკვები პროდუქტების გაფუჭება და მნიშვნელოვანი მარაგების განადგურება. საფრანგეთში კიბერკრიმინალებმა სისხლის ბანკის მაცივრების ტემპერატურის აწევა სცადეს, თუმცა სისტემის სრულად დაზიანება დროულად აღიკვეთა.
ექსპერტების თქმით, ჰაკერები იყენებენ მოწყვლადობებს ისეთ სისტემებში, რომელთა მწარმოებლებმა, მაგალითად დანიურმა კომპანიამ Danfoss-მა, უკვე შეწყვიტეს უსაფრთხოების განახლებების მიწოდება. აშშ-ის თავდაცვის დეპარტამენტი ამჟამად იძიებს სამხედრო ობიექტებზე არსებულ მაცივრებზე განხორციელებულ თავდასხმებს. მიუხედავად იმისა, რომ ოფიციალური პირი ჯერ არ დაუსახელებიათ, უსაფრთხოების მკვლევრები და ამერიკელი მაღალჩინოსნები ეჭვს ირანის მიმართულებით აფიქსირებენ.
საფრთხე კრიტიკულ ინფრასტრუქტურას
კიბერშეტევების მთავარი რისკი მხოლოდ პროდუქციის გაფუჭება არ არის. ჰაკერებს შეუძლიათ მაცივრები გადაიყვანონ მუდმივი გათბობისა და გალღობის ციკლში, რამაც შესაძლოა გამოიწვიოს მოწყობილობების მწყობრიდან გამოსვლა, ხანძრის გაჩენა და ინვენტარის მასშტაბური დანაკარგი. CISA-ს კიბერუსაფრთხოების ხელმძღვანელის, კრის ბუტერას განცხადებით, ყველა ორგანიზაციამ, რომელიც სამაცივრე სისტემებზეა დამოკიდებული, უნდა ივარაუდოს, რომ ისინი პოტენციური სამიზნეები არიან.
როგორ დავიცვათ სისტემები?
ფედერალური უწყებები დაზარალებულ ინდუსტრიებს ურჩევენ, დაუყოვნებლივ გაატარონ პრევენციული ზომები:
- სამაცივრე სისტემები გათიშონ საჯარო ინტერნეტიდან (დისტანციური მართვის ფუნქციების შეზღუდვა).
- განაახლონ და გააძლიერონ პაროლები.
- დააინსტალირონ უსაფრთხოების ყველა ხელმისაწვდომი პაჩი (განახლება).
- ჩამოწერონ და გამოიყვანონ ექსპლუატაციიდან ძველი მოწყობილობები, რომლებსაც მწარმოებლები აღარ უჭერენ მხარს.
ეს შემთხვევა კიდევ ერთხელ უსვამს ხაზს „ნივთების ინტერნეტის“ (IoT) მოწყობილობების დაუცველობას, როდესაც საქმე კრიტიკულ ინფრასტრუქტურას ეხება. საქართველოშიც, სადაც სავაჭრო ქსელები და სამედიცინო დაწესებულებები სულ უფრო მეტად ეყრდნობიან ავტომატიზებულ სამაცივრე სისტემებს, მსგავსი ტექნოლოგიური რისკები ყურადღების ცენტრში უნდა მოექცეს. მომხმარებლებისა და ბიზნესების მხრიდან კიბერუსაფრთხოების ჰიგიენის დაცვა, განსაკუთრებით კი მოძველებული პროგრამული უზრუნველყოფის დროულად ჩანაცვლება, მსგავსი ინციდენტების თავიდან აცილების ერთადერთი გზაა.